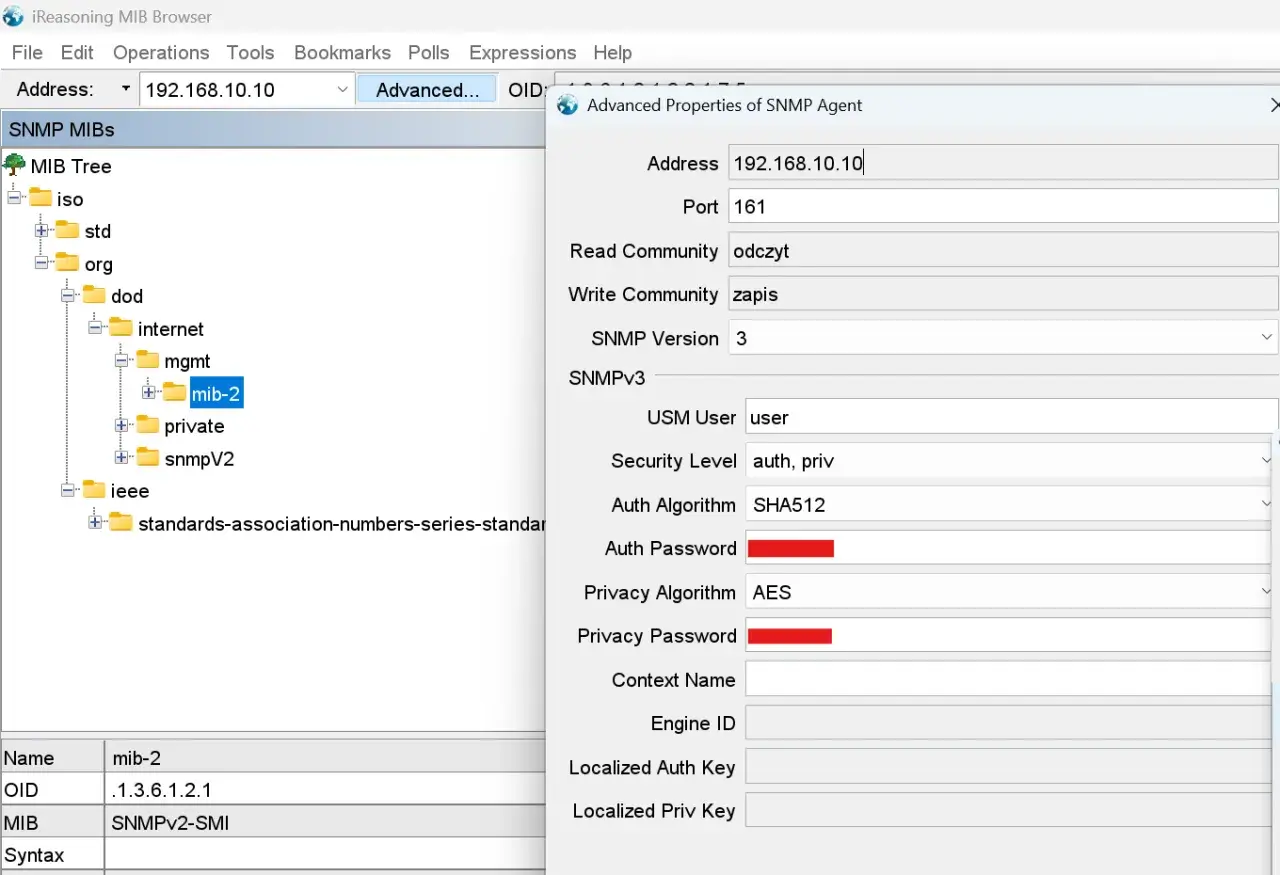
SNMP to jeden z tych standardów, które nie brzmią efektownie, ale w administracji sieci są wyjątkowo użyteczne. W praktyce traktuję go jako wspólny język między programem monitorującym a urządzeniami IP: pozwala odczytywać stan sprzętu, zbierać liczniki, reagować na alarmy i w ograniczonym zakresie zmieniać konfigurację bez logowania się do każdego urządzenia osobno. W tym tekście pokazuję, jak ten mechanizm działa, które wersje mają sens, jakie porty i operacje są najważniejsze oraz gdzie ten standard pomaga najbardziej, a gdzie potrafi rozczarować.
Najważniejsze informacje o nadzorze urządzeń w sieci
- SNMP jest protokołem warstwy aplikacji do monitorowania i zarządzania urządzeniami w sieciach IP.
- Model działania opiera się na układzie manager i agent, a dane są opisane w MIB i identyfikowane przez OID.
- Najczęściej używa się portu 161 do zapytań i 162 do trapów oraz komunikatów alarmowych.
- Do nowych wdrożeń najlepiej wybierać SNMPv3, bo oferuje uwierzytelnianie i szyfrowanie.
- Protokół świetnie sprawdza się przy monitoringu statusu, liczników i prostych ustawień, ale słabiej radzi sobie z częstą, bogatą automatyzacją konfiguracji.
Jak działa komunikacja między menedżerem i agentem
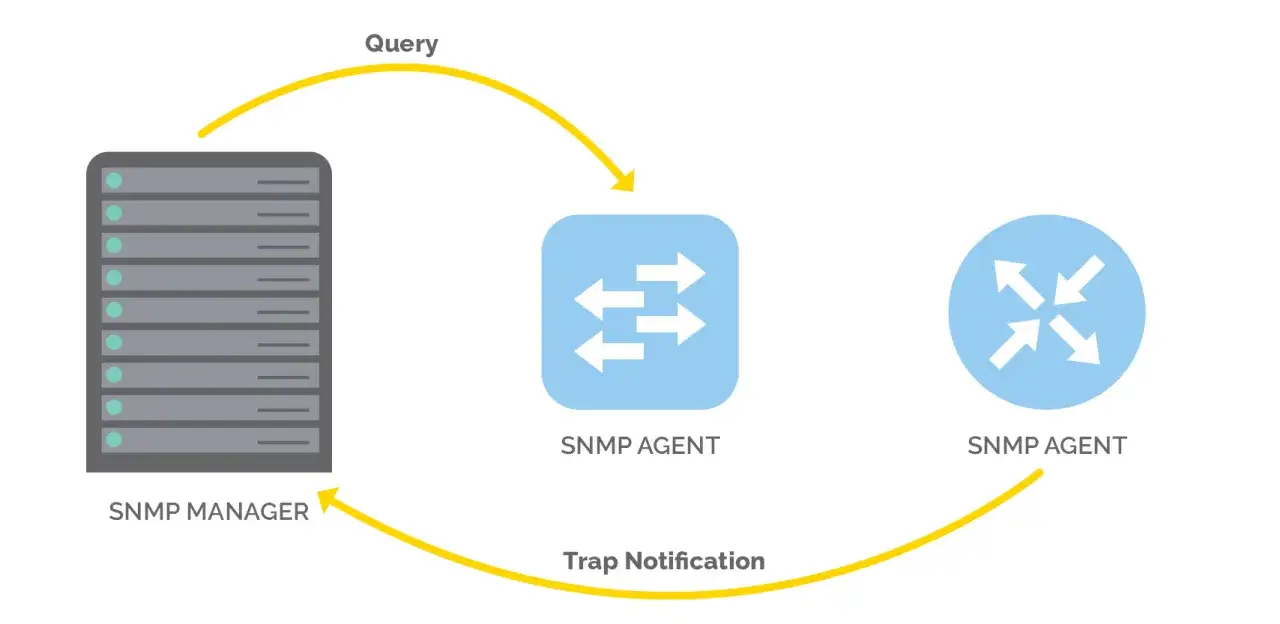
Najprościej widzę to tak: program monitorujący, czyli manager albo NMS, wysyła zapytania do agenta działającego na urządzeniu. Agent udostępnia zestaw obiektów opisanych w MIB, czyli w praktyce wirtualne drzewo danych o stanie sprzętu, interfejsów, temperatur, liczników błędów czy zasilania. Każdy z tych obiektów ma OID, a więc jednoznaczny adres w tym drzewie. Dzięki temu oprogramowanie nie musi zgadywać, gdzie znajduje się interesujący parametr, tylko pyta o konkretną wartość.
W praktyce najczęściej działa tu polling, czyli regularne odpytywanie urządzenia co określony interwał. To daje stabilny obraz sytuacji i czytelne wykresy, ale nie jest natychmiastowe. Dlatego urządzenia potrafią też wysyłać trapy, czyli komunikaty o zdarzeniu, na przykład o awarii portu, przegrzaniu albo zaniku zasilania. Istnieją też informy, które działają podobnie, ale oczekują potwierdzenia odbioru. Ja zwykle traktuję polling jako bazę, a trapy jako warstwę alarmową, bo samo wysyłanie zdarzeń nie zastępuje regularnego odczytu stanu.
To rozróżnienie jest ważne, bo od niego zależy, czy monitoring będzie przewidywalny, czy tylko pozornie „aktywny”. Kiedy już rozumiem model komunikacji, łatwiej mi przejść do tego, jakie operacje naprawdę wykonuje program zarządzający.
Jakie operacje wykonuje program monitorujący
| Operacja | Do czego służy | Dlaczego jest ważna | Ograniczenie |
|---|---|---|---|
| Get | Odczyt pojedynczej wartości | Przydaje się do sprawdzenia uptime, stanu interfejsu albo temperatury | Pyta o konkretny obiekt, więc nie nadaje się do masowego pobierania danych |
| GetNext | Przejście do następnego obiektu w drzewie | Pomaga przechodzić po tabelach MIB | Jest mniej wygodny niż nowsze mechanizmy przy większej liczbie danych |
| GetBulk | Pobranie wielu wpisów naraz | Przyspiesza odczyt dużych tabel, na przykład listy interfejsów | Najbardziej sensowny w nowszych wersjach protokołu |
| Set | Zapis wartości na urządzeniu | Daje możliwość zdalnej zmiany wybranych parametrów | Wymaga ostrożności, bo błędny zapis może zmienić zachowanie sprzętu |
| Trap | Wysłanie zdarzenia bez potwierdzenia | Dobry do alarmów o awarii lub przekroczeniu progu | Komunikat może nie dotrzeć, bo nie ma mechanizmu potwierdzenia |
| Inform | Wysłanie zdarzenia z potwierdzeniem | Przydatny, gdy ważne jest potwierdzenie odbioru alarmu | Ma większy narzut niż prosty trap |
Ta tabela dobrze pokazuje, dlaczego ten standard jest tak często używany przez programy administracyjne: pozwala zarówno czytać stan, jak i wykonywać ograniczone akcje na urządzeniu. Największą praktyczną różnicę robi GetBulk, bo przy dużych tabelach oszczędza liczbę zapytań i przyspiesza pobieranie danych. Gdy już wiem, jakie operacje są dostępne, naturalnie pojawia się pytanie o transport i porty, bo to one decydują o tym, czy monitoring w ogóle przejdzie przez sieć.
Porty i transport, czyli co musi przepuścić sieć
W codziennym użyciu najczęściej spotkasz port 161 dla zapytań kierowanych do agentów oraz port 162 dla trapów i informacji alarmowych. Zwykle działa to po UDP, bo ten transport dobrze pasuje do krótkich komunikatów i prostego modelu „zapytanie odpowiedź”. W praktyce oznacza to, że firewall musi przepuścić ruch nie tylko z serwera monitoringu do urządzeń, ale czasem także w drugą stronę, jeśli chcesz odbierać alarmy bezpośrednio z urządzeń.
Warto pamiętać, że sama obecność portu nie rozwiązuje problemu. Jeśli urządzenia są rozrzucone po różnych segmentach sieci, za NAT-em albo w odseparowanych VLAN-ach, to właśnie tutaj najczęściej pojawiają się trudności: zły adres źródłowy, blokada ruchu zwrotnego albo brak reguły dla trapów. Ja zwykle zaczynam diagnozę od prostego pytania: czy serwer monitoringu i urządzenie widzą się na ścieżce sieciowej, czy tylko „teoretycznie” istnieją w tej samej infrastrukturze?
W rejestrach usług można spotkać także wpisy TCP dla tych nazw usług, ale w codziennym nadzorze sieciowym nadal dominuje UDP. To ważne rozróżnienie, bo ktoś, kto ustawia reguły bezpieczeństwa z pamięci, potrafi nieświadomie zablokować połowę monitoringu. Gdy warstwa transportowa jest już jasna, czas przejść do najważniejszego wyboru: wersji samego protokołu.
Którą wersję wybrać dziś
Jeśli mam wskazać jedną zasadę, to brzmi ona bardzo prosto: do nowych wdrożeń wybieram SNMPv3. Starsze odmiany wciąż są spotykane, ale z perspektywy bezpieczeństwa są rozwiązaniami dziedziczonymi, a nie docelowymi. Różnica między wersjami nie dotyczy tylko dodatkowych funkcji, lecz przede wszystkim sposobu uwierzytelniania, kontroli dostępu i ochrony danych.
| Wersja | Co daje | Bezpieczeństwo | Kiedy ma sens |
|---|---|---|---|
| SNMPv1 | Podstawowy odczyt i zapis | Niskie, opiera się na wspólnym community string | Tylko w starszych laboratoriach i bardzo prostych środowiskach |
| SNMPv2c | Lepsze operacje, w tym wygodniejsze pobieranie większych tabel | Nadal brak szyfrowania i silnej autoryzacji | Gdy trzeba współpracować ze starszym sprzętem, ale sieć jest zamknięta |
| SNMPv3 | Uwierzytelnianie, kontrola dostępu, opcjonalne szyfrowanie | Najlepsze z trzech opcji | Nowe wdrożenia, sieci firmowe, środowiska produkcyjne |
W przypadku wersji 1 i 2c wielu początkujących myli community string z hasłem. To błąd, bo w praktyce jest to raczej współdzielony identyfikator dostępu niż prawdziwe, mocne zabezpieczenie. Jeśli ktoś widzi ten sam ciąg na wielu urządzeniach, to ryzyko rośnie bardzo szybko. W SNMPv3 można z kolei stosować uwierzytelnianie i szyfrowanie, więc to naturalny wybór tam, gdzie monitoring wychodzi poza zamknięte laboratorium. Sama zmiana wersji nie wystarczy jednak do rozsądnego wdrożenia, bo równie ważne jest to, do czego ten protokół naprawdę się nadaje.
Gdzie ten standard sprawdza się najlepiej, a gdzie ma granice
Najlepiej używam go tam, gdzie potrzebuję regularnego, lekkiego i przewidywalnego nadzoru. To dobry wybór do zbierania informacji o interfejsach, licznikach błędów, wykorzystaniu CPU, pamięci, temperaturze, stanie zasilania, uptime oraz prostych alarmach. W tych zadaniach SNMP nadal jest wygodny, bo działa na wielu producentach, jest dobrze rozpoznany przez oprogramowanie monitorujące i nie wymaga ciężkiej integracji.
- Monitoring dostępności urządzeń i podstawowych usług.
- Liczniki interfejsów, błędy, odrzucone pakiety i przeciążenia.
- Czujniki sprzętowe, na przykład temperatura, wentylatory i zasilanie.
- Inwentaryzacja sprzętu i odczyt prostych informacji o modelu lub wersji.
Granice widać wtedy, gdy ktoś próbuje używać tego standardu do wszystkiego naraz. Przy bardzo częstych zmianach konfiguracji, bogatej automatyzacji albo telemetrii zbliżonej do czasu rzeczywistego SNMP bywa zbyt toporny. W takich sytuacjach częściej wygrywają API producenta albo nowocześniejsze rozwiązania telemetryczne. Ja traktuję SNMP jako solidne narzędzie do nadzoru, ale nie jako uniwersalny interfejs do pełnego zarządzania infrastrukturą. I właśnie dlatego przy wdrożeniu tak ważne jest, by od początku zrobić je rozsądnie, a nie „na skróty”.
Jak wdrożyć go sensownie w małej sieci albo na zajęciach
Jeśli konfiguruję to od zera, idę zawsze prostą ścieżką. Dzięki temu nie robię z monitoringu projektu większego, niż powinien być. W szkolnym laboratorium albo małej sieci wystarczy naprawdę niewiele, żeby zobaczyć sens działania całego mechanizmu.
- Włączam agent tylko na tych urządzeniach, które naprawdę chcę obserwować.
- Ograniczam dostęp do sieci zarządzającej, a nie do całego internetu czy szerokiej podsieci biurowej.
- Do nowych instalacji wybieram SNMPv3 i ustawiam możliwie najmniejsze uprawnienia.
- Na start monitoruję tylko kilka wskaźników: uptime, stan interfejsów, błędy na portach i podstawowe sensory sprzętowe.
- Dopiero później dokładam trapy, bo najpierw chcę mieć pewność, że odczyt działa stabilnie.
Jeśli uczę się tego tematu, zaczynam od jednego urządzenia i jednej tabeli interfejsów, zamiast próbować ogarniać całą infrastrukturę naraz. To bardzo pomaga, bo wtedy od razu widać zależność między OID, MIB i odpowiedzią urządzenia. Kiedy ten fundament już działa, łatwiej przejść do końcowego etapu, czyli sprawdzenia, co najczęściej psuje wdrożenie mimo poprawnej konfiguracji.
Co najczęściej psuje wdrożenie i jak tego uniknąć
- Zbyt szeroki dostęp do community lub kont SNMPv3, zamiast zasady najmniejszych uprawnień.
- Poleganie wyłącznie na trapach, choć bez odczytu okresowego łatwo przeoczyć narastający problem.
- Monitorowanie wszystkiego, zamiast kilku wskaźników, które naprawdę mówią o kondycji urządzenia.
- Brak rozdzielenia odczytu i zapisu, przez co jedna pomyłka może wpłynąć na konfigurację sprzętu.
- Ignorowanie sieci zarządzającej, czyli segmentu, przez który w praktyce przechodzi cały ruch administracyjny.
Jeśli mam zostawić jedną praktyczną radę, to taką: zacznij od prostego odczytu, zabezpiecz dostęp, a dopiero później buduj alarmy i automatyzację. Wtedy ten protokół przestaje być tylko hasłem z podręcznika i staje się normalnym narzędziem do kontroli sieci, które naprawdę pomaga utrzymać porządek w codziennej pracy.